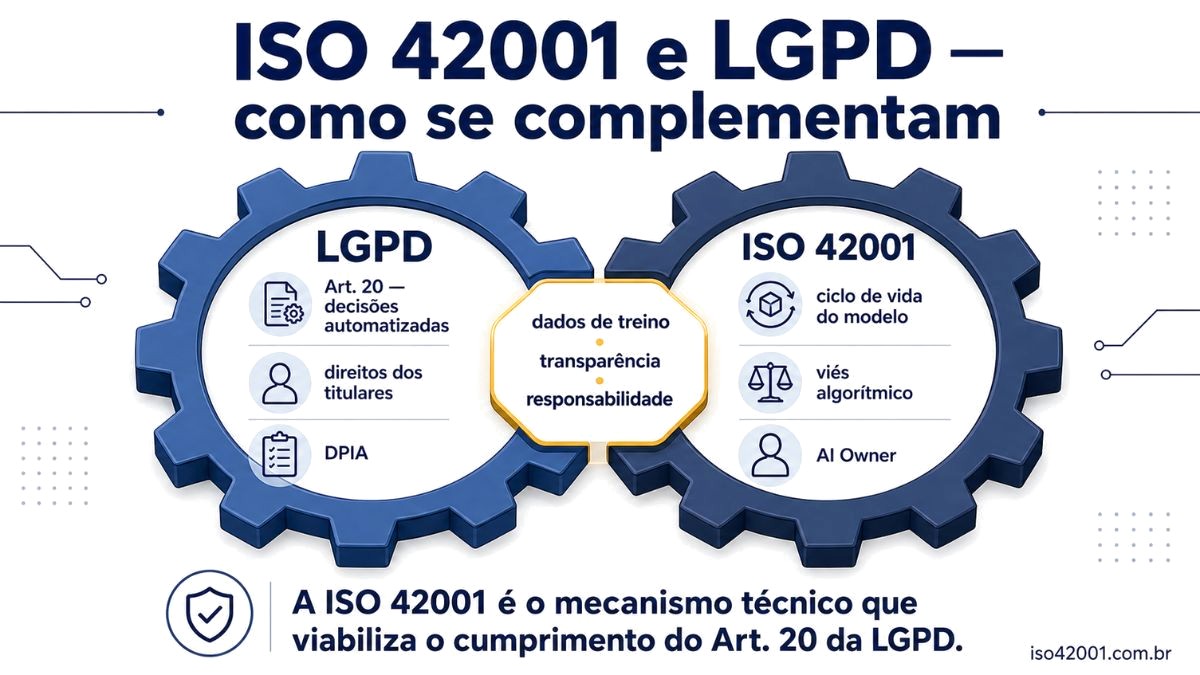
Ponto de partida: a LGPD não menciona IA explicitamente, mas o Art. 20 cria obrigações específicas para decisões automatizadas que afetam titulares de dados. A ISO 42001 fornece exatamente o sistema de gestão que viabiliza cumprir esse artigo com evidências auditáveis.
O Art. 20 da LGPD e a ISO 42001
O Art. 20 da LGPD estabelece que o titular de dados tem direito a solicitar revisão de decisões tomadas unicamente com base em tratamento automatizado que afetem seus interesses — incluindo decisões que definam perfil pessoal, profissional, de consumo ou de crédito.
O parágrafo 1º vai além: o controlador deve informar os critérios e procedimentos usados na decisão automatizada, sempre que solicitado, respeitando segredos comerciais e industriais.
LGPD Art. 20 — O que a empresa precisa terInventário de todos os sistemas de IA que tomam ou influenciam decisões sobre titularesDocumentação dos critérios utilizados (variáveis, pesos, limites de decisão)Processo definido para responder solicitações de revisão no prazo legal (15 dias úteis)Capacidade de explicar individualmente por que o sistema tomou aquela decisão (explicabilidade)Registro das decisões automatizadas com dados suficientes para auditoria posterior
A ISO 42001 resolve cada um desses pontos sistematicamente. O Controle 8.2 (Especificação do sistema de IA) exige documentação dos objetivos e critérios do modelo. O Controle 8.4 (Operação responsável) exige explicabilidade e monitoramento. O Controle 6.1.2 (Avaliação de impacto) exige identificar sistemas que afetam pessoas.
Dados de treino e a LGPD
Um ponto frequentemente ignorado: quando um modelo de IA é treinado com dados pessoais, cada etapa do ciclo de vida do modelo precisa de base legal LGPD.
Coleta para treino
Base legal necessária: legítimo interesse (Art. 7º, IX) ou consentimento específico para uso em IA. Dados históricos coletados antes da LGPD precisam de análise caso a caso.
Armazenamento do dataset
O dataset de treino é dado pessoal enquanto identificar ou puder identificar um titular. Retenção deve ter prazo definido e base legal clara.
Pseudonimização e anonimização
Dados genuinamente anonimizados saem da LGPD. Pseudonimizados (ainda associáveis a um titular com informação adicional) continuam dentro do escopo.
Modelos treinados
Um modelo que “memorizou” dados pessoais (problema de memorização / data leakage) ainda contém dados pessoais mesmo sem o dataset original. Requer avaliação técnica.
DPIA de IA: unindo as duas normas
A LGPD exige Relatório de Impacto à Proteção de Dados Pessoais (RIPD) para tratamentos de alto risco — e sistemas de IA que tomam decisões automatizadas sobre pessoas claramente se enquadram nessa categoria.
A ISO 42001 exige Avaliação de Impacto de IA (AIIA) na Cláusula 6.1.2 — um instrumento diferente, com escopo maior (inclui impactos não relacionados a dados pessoais, como viés sistêmico, segurança física, impacto ambiental).
RIPD × AIIA — diferenças práticas
| Dimensão | RIPD (LGPD) | AIIA (ISO 42001 Cl. 6.1.2) |
|---|---|---|
| Foco | Dados pessoais | Sistema de IA como um todo |
| Obrigado por | ANPD / LGPD Art. 38 | Cláusula 6.1.2 da norma |
| Cobre viés? | Indiretamente (discriminação) | Explicitamente (fairness) |
| Cobre segurança física? | Não | Sim |
| Cobre dados de treino? | Sim | Sim |
| Periodicidade | A cada novo tratamento | A cada mudança significativa no sistema |
| Recomendação | Fazer os dois em conjunto — o RIPD alimenta a AIIA |
Prática recomendada: estruture um documento unificado que cumpra ambos os requisitos simultaneamente. O esforço de duplicação é desnecessário e a ANPD não exige formato específico — somente que o relatório exista e seja documentado.
Direitos dos titulares e sistemas de IA
Além do Art. 20 (revisão de decisão automatizada), outros direitos da LGPD têm implicações diretas em sistemas de IA:
Art. 18, II — Acesso
O titular pode solicitar quais dados pessoais você trata sobre ele. Se esses dados estão num dataset de treino, você precisa conseguir encontrá-los e informá-los. Isso exige rastreabilidade na linhagem de dados — exatamente o que o Controle 8.3 da ISO 42001 documenta.
Art. 18, IV — Eliminação
“Direito ao esquecimento” aplicado a IA é tecnicamente complexo: eliminar os dados do dataset original não remove o conhecimento que o modelo aprendeu. A ANPD ainda não regulamentou machine unlearning, mas a avaliação de risco deve contemplar esse cenário.
Art. 18, VI — Portabilidade
Inclui os dados usados para personalizar decisões automatizadas. Sistemas de recomendação e scoring precisam ter mecanismo de exportação do perfil individual.
Art. 18, IX — Não sujeição
O titular pode se opor ao tratamento. Para decisões automatizadas de alto impacto (crédito, emprego, saúde), é recomendável ter um processo de revisão humana disponível como alternativa.
Mapeamento de controles ISO 42001 → LGPD
A tabela abaixo mostra quais controles da ISO 42001 cobrem quais obrigações da LGPD. Use para priorizar a implementação quando o motivador principal for conformidade com a lei.
| Controle ISO 42001 | Obrigação LGPD | Como se relacionam |
|---|---|---|
| Cláusula 4.1 / 4.2 — Contexto e partes interessadas | Art. 37 — Registro de atividades | Mapeamento de sistemas de IA que tratam dados pessoais alimenta o Registro de Operações de Tratamento |
| Cláusula 6.1.1 — Avaliação de riscos de IA | Art. 46 — Medidas de segurança | Riscos de IA (incluindo vazamento de dados de treino) são riscos de segurança cobertos pela LGPD |
| Cláusula 6.1.2 — Avaliação de impacto (AIIA) | Art. 38 — RIPD | AIIA pode ser estruturada para cobrir simultaneamente os requisitos do RIPD |
| Controle 8.2 — Especificação do sistema | Art. 20, §1º — Critérios da decisão | Documentação técnica do modelo fornece os critérios exigíveis pelo titular |
| Controle 8.3 — Dados para IA | Arts. 18, II e IV — Acesso e eliminação | Linhagem e inventário de dados de treino são pré-requisito para atender esses direitos |
| Controle 8.4 — Operação responsável | Art. 20 — Revisão de decisão automatizada | Explicabilidade, fairness e monitoramento de drift viabilizam o processo de revisão |
| Controle 8.5 — Terceiros e fornecedores | Art. 39 — Operadores de dados | APIs de IA de terceiros (OpenAI, AWS Rekognition etc.) são operadores LGPD — exigem cláusulas contratuais e avaliação de segurança |
| Cláusula 9.1 — Monitoramento | Art. 46 — Medidas de segurança contínuas | Monitoramento de drift e degradação do modelo é também monitoramento de segurança de dados |
ANPD e regulamentação de IA
A Autoridade Nacional de Proteção de Dados (ANPD) publicou em 2024 o Regulamento de Avaliação de Impacto à Proteção de Dados Pessoais, tornando o RIPD obrigatório para tratamentos de alto risco — categoria que inclui explicitamente “decisões automatizadas que produzem efeitos jurídicos ou afetam significativamente os titulares”.
Além disso, a ANPD tem demonstrado interesse crescente em sistemas de IA com guias e notas técnicas sobre o tema. A certificação ISO 42001 pode ser usada como evidência de conformidade proativa em eventuais investigações ou sanções.
Atenção: PL 2338 e LGPD
O PL 2338 (Marco Legal da IA), aprovado no Senado em dezembro de 2024 e em tramitação na Câmara, inclui obrigações específicas para sistemas de IA que vão além da LGPD. Ele trata de sistemas de IA de alto risco e cria obrigações de avaliação de conformidade — que a ISO 42001 é projetada para cobrir. Ver análise do PL 2338 →
DPO e responsável pelo SGAI — papéis distintos
A ISO 42001 exige um responsável pelo Sistema de Gestão de IA (Cláusula 5.3). A LGPD exige um Encarregado de Dados (DPO). São papéis diferentes com responsabilidades que se sobrepõem parcialmente.
DPO (LGPD)
- Canal de comunicação com a ANPD
- Atende solicitações de titulares
- Orienta controladores e operadores
-
Foco em dados pessoais Responsável SGAI (ISO 42001)
-
Governa o sistema de gestão de IA
- Reporta à alta direção
- Monitora conformidade dos sistemas de IA
- Foco em sistemas de IA (inclui não-pessoais)
Em empresas de médio porte, uma única pessoa pode acumular os dois papéis, mas os mandatos são legalmente distintos. O ideal é que o DPO e o responsável pelo SGAI trabalhem juntos na condução do RIPD/AIIA unificado.
Checklist: ISO 42001 + LGPD para sistemas de IA
Antes de colocar um sistema de IA em produçãoO sistema está mapeado no inventário de IA (Cláusula 4 + Registro de Operações LGPD)?A AIIA e o RIPD foram conduzidos e documentados?A base legal do tratamento dos dados de treino está identificada?Existe processo para responder solicitações de revisão de decisão (Art. 20)?O sistema de IA de terceiro (API externa) tem contrato com cláusulas de operador LGPD?Os critérios da decisão automatizada estão documentados de forma que possam ser explicados?O aviso de privacidade menciona o uso de IA e decisões automatizadas?Existe monitoramento de drift e degradação com alertas configurados?
Vinte anos construindo software para sistemas que não podem errar. Hoje assume a operação digital de quem vive da própria especialidade — e escreve sobre o custo de fazer tudo sozinho.
Ver mais publicações