| Aspecto | ISO 42001 | ISO 27001 |
|---|---|---|
| Foco | Governança de sistemas de IA | Segurança da informação |
| O que protege | Indivíduos afetados por IA + organização | Ativos de informação da organização |
| Riscos cobertos | Viés, opacidade, alucinação, drift, dependência | Confidencialidade, integridade, disponibilidade |
| Estrutura | HLS (cláusulas 4–10) | HLS (cláusulas 4–10) + Anexo A |
| Ciclo de vida | Ciclo de vida completo de sistemas de IA | Ciclo de vida de ativos de informação |
| Auditoria interna | Obrigatória (cl. 9.2) | Obrigatória (cl. 9.2) |
| Revisão direção | Obrigatória (cl. 9.3) | Obrigatória (cl. 9.3) |
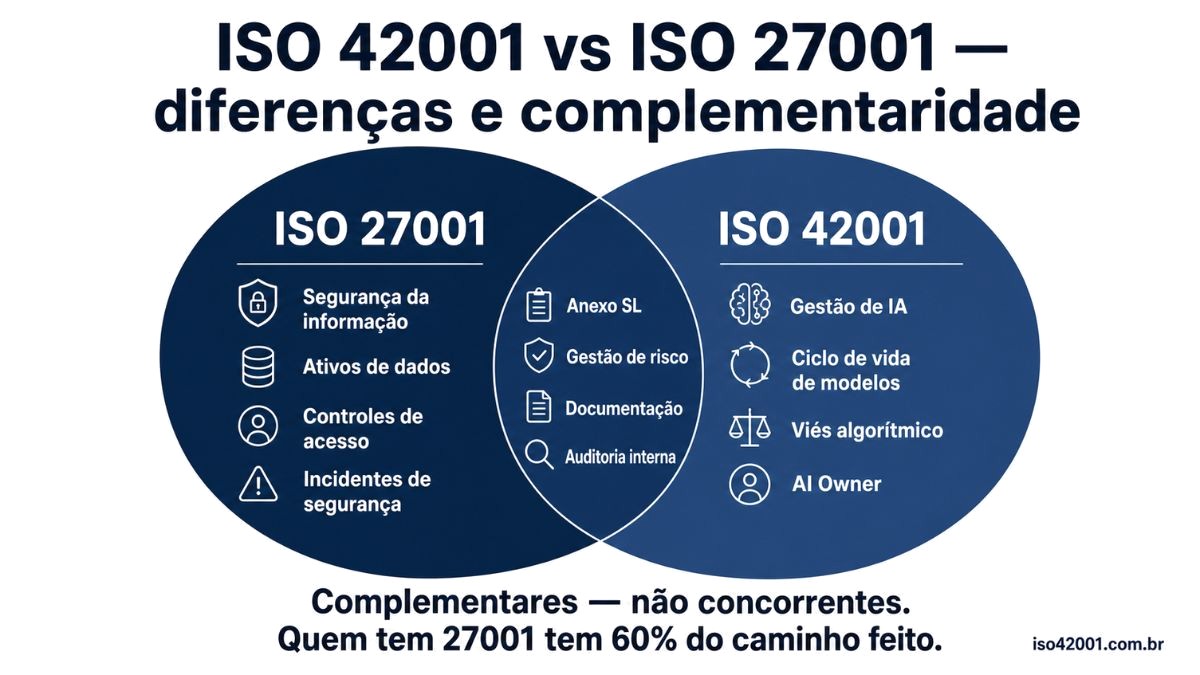
O que a ISO 27001 NÃO cobre e a ISO 42001 cobre
A ISO 27001 é sobre proteger a organização contra riscos de segurança — acesso não autorizado, vazamento de dados, indisponibilidade de sistemas. Ela não foi projetada para cobrir riscos específicos de IA:
Viés algorítmico
Um modelo de crédito que discrimina sistematicamente um grupo demográfico não é um risco de segurança da informação — é um risco de governança de IA. A ISO 27001 não exige avaliação de viés; a ISO 42001 exige.
Explicabilidade e transparência
A LGPD art. 20 exige que decisões automatizadas sejam explicáveis. A ISO 27001 não trata disso. A ISO 42001 cobre explicitamente requisitos de transparência para os afetados pelos sistemas de IA.
Model drift e degradação de performance
Um modelo de manutenção preditiva que perde acurácia ao longo do tempo é um risco operacional, não de segurança. A ISO 42001 exige monitoramento contínuo da performance dos modelos em produção.
Supervisão humana
A ISO 42001 exige que organizações definam quais decisões de IA requerem supervisão humana e como essa supervisão é implementada — requisito ausente da ISO 27001.
O que se sobrepõe (e como reutilizar)
Por ambas usarem a estrutura HLS, os seguintes elementos são substancialmente reutilizáveis:
Metodologia de avaliação de risco (adaptar escopo)Processo de auditoria internaRevisão pela Direção (incluir pauta de IA)Processo de tratamento de não conformidadesTreinamento e conscientização (expandir para IA)Gestão de fornecedores (adicionar requisitos de IA)Gestão de incidentes (expandir para incidentes de IA)Controle de documentação e registros
Recomendação: ordem de implementação
Para empresas que ainda não têm nenhuma das duas normas:
AOpção A (mais comum) ISO 27001 primeiro, depois ISO 42001 com aproveitamento da estrutura. Total: 18–24 meses.18–24 mesesBOpção B (para quem usa IA extensivamente) Implementar as duas em paralelo desde o início, com um único SGMS integrado. Total: 18–20 meses com equipe dedicada. Mais eficiente se a IA já é crítica para o negócio.18–20 mesesCOpção C (empresas que já têm ISO 27001) Implementar ISO 42001 aproveitando ao máximo a estrutura existente. Total: 6–9 meses.6–9 meses
Qual é o seu ponto de partida?
O Gap Analysis ISO 42001 avalia sua situação atual e indica quais cláusulas você já atende (especialmente se tem ISO 27001) e quais exigem trabalho adicional.
Fazer Gap Analysis gratuito →
Vinte anos construindo software para sistemas que não podem errar. Hoje assume a operação digital de quem vive da própria especialidade — e escreve sobre o custo de fazer tudo sozinho.
Ver mais publicações